




Bảo vệ dữ liệu người bệnh: Không thể xem nhẹ

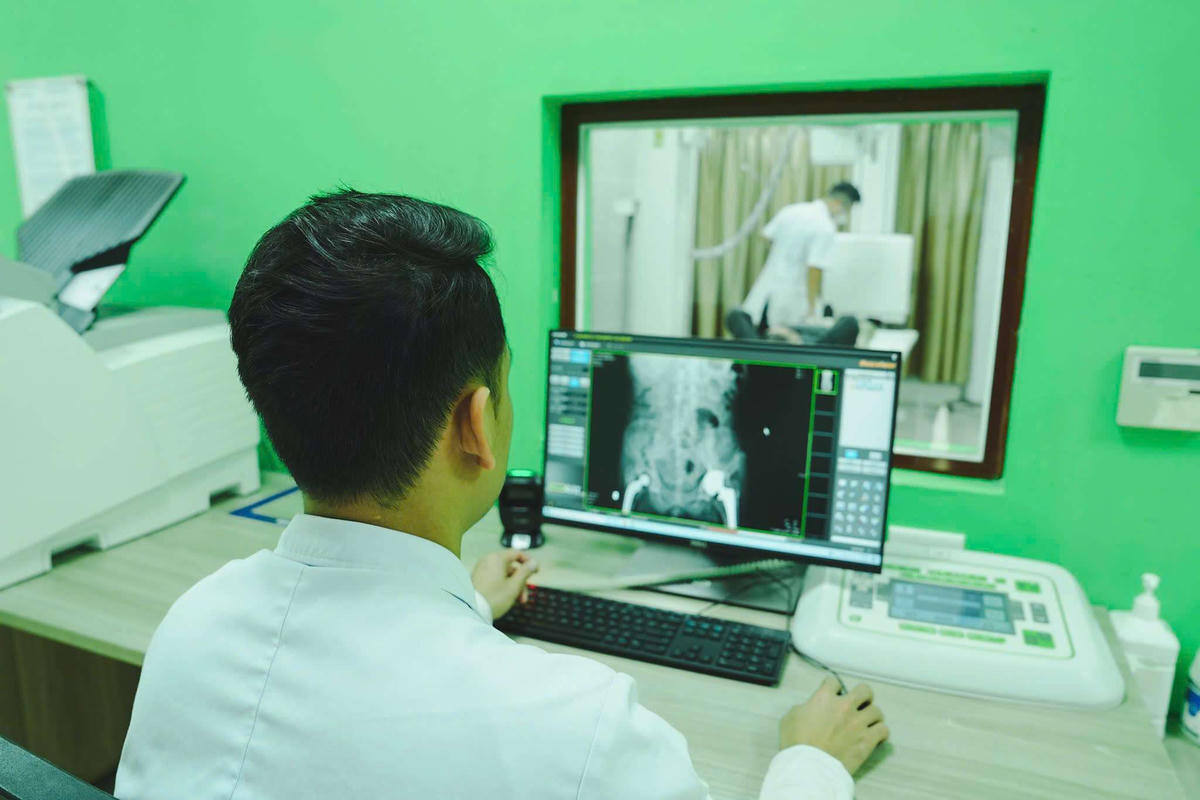
Bệnh án điện tử, hồ sơ sức khỏe số và các nền tảng liên thông đang tạo thuận lợi cho hoạt động khám, chữa bệnh. Tuy nhiên, khi thông tin sức khỏe ngày càng được kết nối, chia sẻ và khai thác rộng rãi, việc bảo vệ quyền riêng tư, kiểm soát quyền truy cập và sử dụng dữ liệu đúng mục đích trở thành yêu cầu quan trọng trong xây dựng bệnh viện thông minh.
Dữ liệu càng kết nối, trách nhiệm càng lớn
Tại Bệnh viện Bạch Mai, bệnh án điện tử được triển khai từ tháng 11/2024, giúp giảm sử dụng hồ sơ giấy, hạn chế in phim chẩn đoán hình ảnh và tạo thuận lợi cho nhân viên y tế trong tra cứu thông tin. Cùng với ứng dụng Bạch Mai Care, các tiện ích đăng ký khám, lựa chọn chuyên khoa, khung giờ và thanh toán không dùng tiền mặt đang góp phần thay đổi hành trình khám, chữa bệnh của người dân.
Trong khi đó, Bệnh viện Phụ Sản Hà Nội từng bước kết nối các khâu từ đặt lịch, tiếp đón, khám bệnh đến xét nghiệm, chẩn đoán hình ảnh, trả kết quả và thanh toán. Thay vì phụ thuộc hoàn toàn vào hồ sơ vật lý, người bệnh có thể chủ động tiếp cận một số thông tin trên nền tảng số.
Những thay đổi này cho thấy dữ liệu đang trở thành một nguồn lực quan trọng của bệnh viện. Song, khác với nhiều loại thông tin quản lý thông thường, dữ liệu sức khỏe chứa đựng những nội dung đặc biệt nhạy cảm, từ tiền sử bệnh, kết quả xét nghiệm, chẩn đoán, phương pháp điều trị đến các thông tin liên quan trực tiếp tới đời sống cá nhân.
Theo ông Kiều Quang Tuân, Trung tâm Thông tin y tế quốc gia, Bộ Y tế, khoảng 35 triệu người đã có sổ sức khỏe điện tử trên VNeID. Cùng với đó, khoảng 1.275 cơ sở khám, chữa bệnh đã công bố triển khai bệnh án điện tử, trên tổng số khoảng 1.700 cơ sở khám, chữa bệnh đa khoa từ cấp huyện trở lên.
Dữ liệu bảo hiểm y tế đã được kết nối, chia sẻ với Bộ Công an thông qua VNeID và tích hợp vào sổ sức khỏe điện tử của người dân. Ngành y tế cũng đang thúc đẩy liên thông kết quả xét nghiệm, thông tin khám, chữa bệnh và dữ liệu sức khỏe giữa các cơ sở, từng bước hình thành hệ thống thông tin phục vụ chăm sóc sức khỏe liên tục.
Khi hàng triệu hồ sơ được đưa lên môi trường số, câu chuyện bảo mật không còn giới hạn trong phạm vi một bệnh viện hay một phần mềm. Nguy cơ đối với dữ liệu sức khỏe không chỉ đến từ các cuộc tấn công mạng. Việc truy cập không đúng thẩm quyền, chia sẻ quá phạm vi cần thiết hoặc sử dụng thông tin cho mục đích không phù hợp cũng có thể xâm phạm quyền riêng tư của người bệnh.
Bảo vệ quyền riêng tư ngay từ quy trình khám, chữa bệnh
Đặc biệt, nếu dữ liệu bị sửa đổi trái phép, thất lạc hoặc không thể truy cập khi cần thiết, hậu quả còn có thể ảnh hưởng tới chất lượng và an toàn điều trị. Vì vậy, bảo vệ dữ liệu không chỉ là bảo đảm tính bí mật, mà còn phải duy trì tính chính xác, toàn vẹn và khả năng sẵn sàng của thông tin y tế.
Theo TS.BS Nguyễn Văn Vĩnh Châu, Phó Giám đốc Sở Y tế TPHCM, đối với bệnh viện thông minh, yêu cầu bảo mật phải được tích hợp trong toàn bộ hoạt động của bệnh viện, thay vì chỉ được xem là nhiệm vụ kỹ thuật của bộ phận công nghệ thông tin.
Chuyên gia nhấn mạnh, dữ liệu sức khỏe cần được chia sẻ để phục vụ điều trị, nhưng không vì thế mà mọi thông tin đều phải được mở cho tất cả người sử dụng. Bảo vệ dữ liệu người bệnh vì vậy không chỉ là ngăn chặn người bên ngoài xâm nhập hệ thống, mà còn là xác định rõ trách nhiệm của từng vị trí công việc trong nội bộ cơ sở y tế.
Việc xử lý, chia sẻ dữ liệu sức khỏe phải tuân thủ quy định về bảo vệ dữ liệu cá nhân. Trong những trường hợp pháp luật yêu cầu sự đồng ý, việc lấy ý kiến của người dân phải được thực hiện đúng quy định. Ở góc độ quản trị bệnh viện, đây là yêu cầu cần được cụ thể hóa thành quy trình rõ ràng, thay vì chỉ dừng ở những cam kết chung về bảo mật.