


Vì sao Đức hạn chế ô tô Trung Quốc đến gần căn cứ quân sự?

Quân đội Đức đã lập danh sách những mẫu ô tô Trung Quốc không được phép đi vào một số cơ sở quân sự của nước này vì lo ngại chúng có thể thu thập thông tin tình báo.
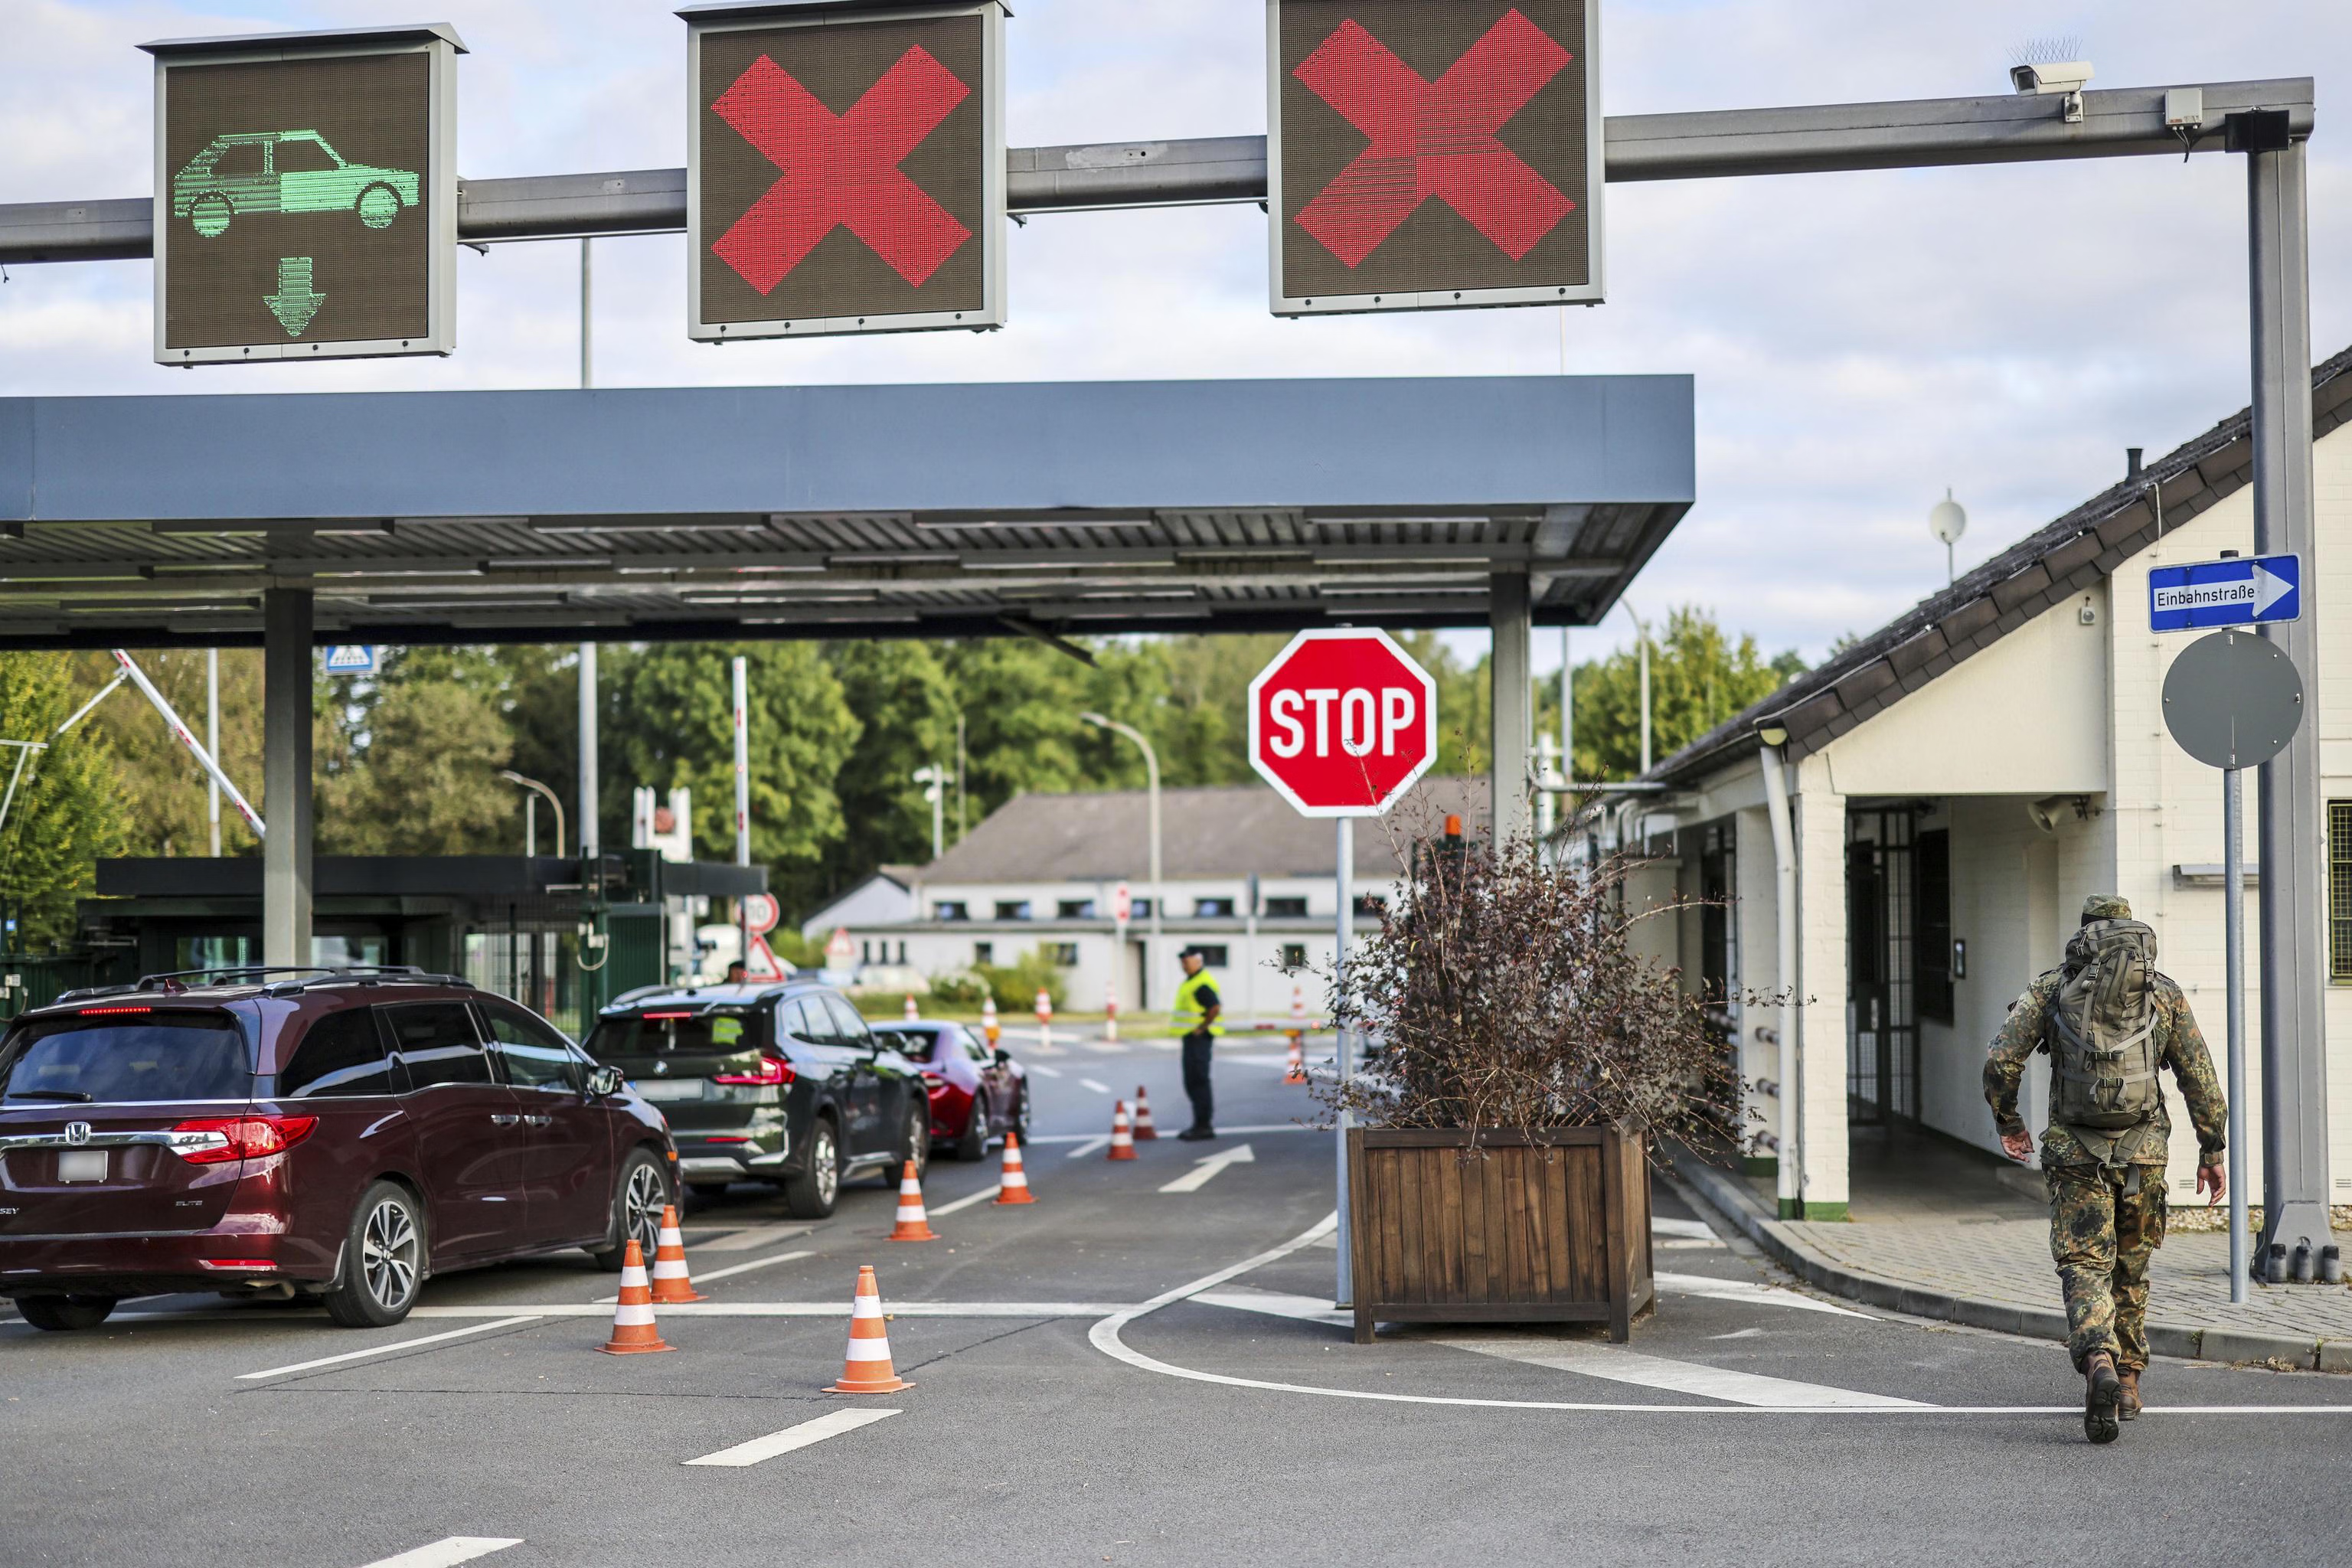
Ngày 10/11, tạp chí Der Spiegel của Đức cho biết các thương hiệu xe Trung Quốc được nhắc đến gồm BYD, Nio và Geely. Quân nhân Đức sử dụng những mẫu xe thuộc diện hạn chế phải đỗ bên ngoài rồi đi bộ vào khu vực căn cứ.
Tuy nhiên, tại cuộc họp báo ngày 11/11, đại diện Bộ Quốc phòng Đức làm rõ nước này không ban hành lệnh cấm chung đối với xe của bất kỳ quốc gia hay nhà sản xuất nào. Việc hạn chế phương tiện được quyết định tại từng cơ sở, căn cứ vào mức độ nhạy cảm của khu vực và nguy cơ thu thập thông tin từ các thiết bị trên xe.
Theo Bộ Quốc phòng Đức, ô tô hiện nay được trang bị camera, cảm biến siêu âm, radar và micro. Những thiết bị này có thể ghi nhận hình ảnh, âm thanh và thông tin về môi trường xung quanh. Một số tín hiệu điện từ có khả năng truyền qua vật cản như tường, cửa và cửa sổ.
Đại diện Bộ Quốc phòng Đức nhấn mạnh nguy cơ này không phụ thuộc vào quốc gia sản xuất hay thương hiệu. Ngay cả xe Tesla của Mỹ cũng nằm trong phạm vi xem xét. Sĩ quan phụ trách an ninh tại từng cơ sở sẽ đánh giá nguy cơ và quyết định phương tiện nào được phép tiếp cận khu vực nhạy cảm.
Chiếc xe thu thập được những gì?
Trong quá khứ, ô tô chủ yếu là phương tiện cơ khí với các chức năng tương đối độc lập. Ngày nay, một chiếc xe có thể được trang bị nhiều camera và cảm biến, cùng hệ thống máy tính xử lý dữ liệu và kết nối mạng.
Camera bên ngoài phục vụ hệ thống quan sát toàn cảnh 360 độ, nhận diện biển báo, phát hiện người đi bộ, phương tiện và chướng ngại vật. Camera trong cabin có thể theo dõi trạng thái tỉnh táo của người lái, phát hiện dấu hiệu mất tập trung hoặc hỗ trợ một số tính năng điều khiển bằng cử chỉ.
Radar phát hiện vật thể, đo khoảng cách và tốc độ tương đối của phương tiện xung quanh. Cảm biến siêu âm hỗ trợ đỗ xe, nhận biết chướng ngại vật ở khoảng cách gần. Một số mẫu xe còn sử dụng LiDAR, công nghệ đo khoảng cách bằng tia laser, để xây dựng mô hình không gian ba chiều của môi trường.
Bên cạnh đó là hệ thống định vị vệ tinh GPS ghi nhận vị trí và hành trình, micro thu âm thanh, hệ thống thông tin giải trí ghi nhận hoạt động tương tác của người sử dụng. Những dữ liệu này được xử lý để phục vụ dẫn đường, hỗ trợ lái, cảnh báo an toàn, chẩn đoán lỗi và các dịch vụ kết nối khác.
Vấn đề nằm ở chỗ dữ liệu không phải lúc nào cũng chỉ được xử lý bên trong chiếc xe. Thông qua mạng di động, Wi-Fi và các kết nối khác, ô tô có thể trao đổi thông tin với máy chủ của nhà sản xuất hoặc nhà cung cấp dịch vụ. Dữ liệu về vị trí, tình trạng phương tiện, hành trình và hoạt động của người dùng có thể được truyền đi để phục vụ các chức năng từ xa. Việc truyền dữ liệu nào, với tần suất ra sao và đến máy chủ nào phụ thuộc vào thiết kế hệ thống, dịch vụ được kích hoạt và chính sách của nhà cung cấp.
Theo báo cáo của Cơ quan Nghiên cứu Quốc hội Mỹ (CRS) công bố ngày 30/6, dữ liệu định vị phương tiện có thể được tiếp cận và sử dụng bởi nhiều chủ thể, gồm nhà sản xuất ô tô, các công ty môi giới dữ liệu, doanh nghiệp bảo hiểm và cơ quan thực thi pháp luật.
Dữ liệu hành trình có thể phục vụ dẫn đường, cứu hộ khẩn cấp, quản lý đội xe và tính phí bảo hiểm theo thói quen lái. Nhưng nếu bị thu thập quá mức, lưu trữ không an toàn hoặc chia sẻ thiếu kiểm soát, chúng cũng có thể tiết lộ nơi ở, nơi làm việc, lịch trình và những địa điểm thường xuyên lui tới của chủ xe.
Với các cơ sở quân sự, nguy cơ còn đáng chú ý hơn. Một chiếc xe ra vào căn cứ nhiều lần có thể ghi nhận thời gian hoạt động, mật độ phương tiện, tuyến đường tiếp cận và những thay đổi trong hoạt động tại khu vực. Hình ảnh, vị trí và dữ liệu thu thập trong thời gian dài có thể giúp hình thành bức tranh về hoạt động của một cơ sở mà người ngoài khó có được.
Nguy cơ không nhất thiết đến từ một chiếc xe được chủ động sử dụng để do thám. Dữ liệu có thể bị truy cập thông qua lỗ hổng bảo mật, tài khoản bị chiếm đoạt, máy chủ không an toàn hoặc các đối tác trong chuỗi cung ứng công nghệ.
Điều này cũng có nghĩa quốc gia sản xuất ô tô không mặc nhiên là nơi dữ liệu được gửi đến. Muốn đánh giá rủi ro phải xem xét cả hệ thống lưu trữ, truyền dữ liệu, đơn vị vận hành máy chủ và những bên có quyền tiếp cận thông tin.
Không chỉ là chuyện do thám
Lo ngại của Đức không phải trường hợp cá biệt. Trung Quốc từng hạn chế xe Tesla tiếp cận một số cơ sở quân sự và cơ quan nhà nước vì quan ngại camera trên xe có thể thu thập thông tin nhạy cảm. Những biện pháp này cho thấy vấn đề an ninh dữ liệu trên ô tô không chỉ xuất hiện trong quan hệ giữa Đức và các hãng xe Trung Quốc.
Ngày 30/9, Cơ quan Tình báo và An ninh Hà Lan (AIVD) công bố tài liệu cảnh báo về khả năng ô tô hiện đại bị khai thác như một công cụ do thám. Cơ quan này lưu ý camera, micro, thiết bị định vị và các hệ thống kết nối trên xe có thể thu thập dữ liệu về người sử dụng, phương tiện và môi trường xung quanh. Những thông tin này có thể trở thành mục tiêu của các chủ thể muốn tiếp cận dữ liệu nhạy cảm.
Trong khi đó, báo cáo đánh giá rủi ro của Nhóm Hợp tác về Mạng và Hệ thống thông tin (NIS) thuộc Liên minh châu Âu, công bố ngày 30/1, xác định 107 rủi ro liên quan đến ô tô kết nối và tự động hóa, trong đó 14 rủi ro được xếp vào nhóm hàng đầu cần chú ý.
Báo cáo chỉ ra nguy cơ không chỉ nằm ở việc dữ liệu cá nhân bị thu thập mà còn ở khả năng tấn công vào hệ thống điều khiển, hệ thống xử lý thông tin, kết nối mạng và máy chủ đám mây của phương tiện.
Các chuyên gia cảnh báo nhà cung cấp phần cứng hoặc phần mềm có thể trở thành mắt xích yếu trong chuỗi bảo mật. Nếu bị xâm nhập hoặc bị lợi dụng, những thành phần này có thể tạo điều kiện đưa mã độc vào sản phẩm, thay đổi cấu hình hoặc khai thác quá trình cập nhật phần mềm từ xa để can thiệp hoạt động của xe.
Về lý thuyết, nếu kẻ tấn công khai thác thành công các lỗ hổng, hậu quả có thể vượt xa việc đánh cắp dữ liệu. Hệ thống hỗ trợ lái, xử lý thông tin và điều khiển phương tiện cũng có thể bị ảnh hưởng. Báo cáo NIS ghi nhận các nghiên cứu và sự cố thực tế cho thấy ô tô kết nối có thể bị tấn công từ xa, làm rò rỉ dữ liệu nhạy cảm hoặc bị chiếm quyền điều khiển trong một số trường hợp.
Với người sử dụng xe thông thường, nguy cơ gần gũi hơn là dữ liệu cá nhân bị thu thập và sử dụng ngoài mong muốn. Người dùng có thể không biết chính xác chiếc xe đang ghi nhận những thông tin gì, dữ liệu được lưu ở đâu, thời gian lưu trữ bao lâu và những bên nào có quyền tiếp cận.