


Một sự cố làm lộ, làm sai lệch hoặc làm gián đoạn dữ liệu có thể gây hậu quả rất lớn

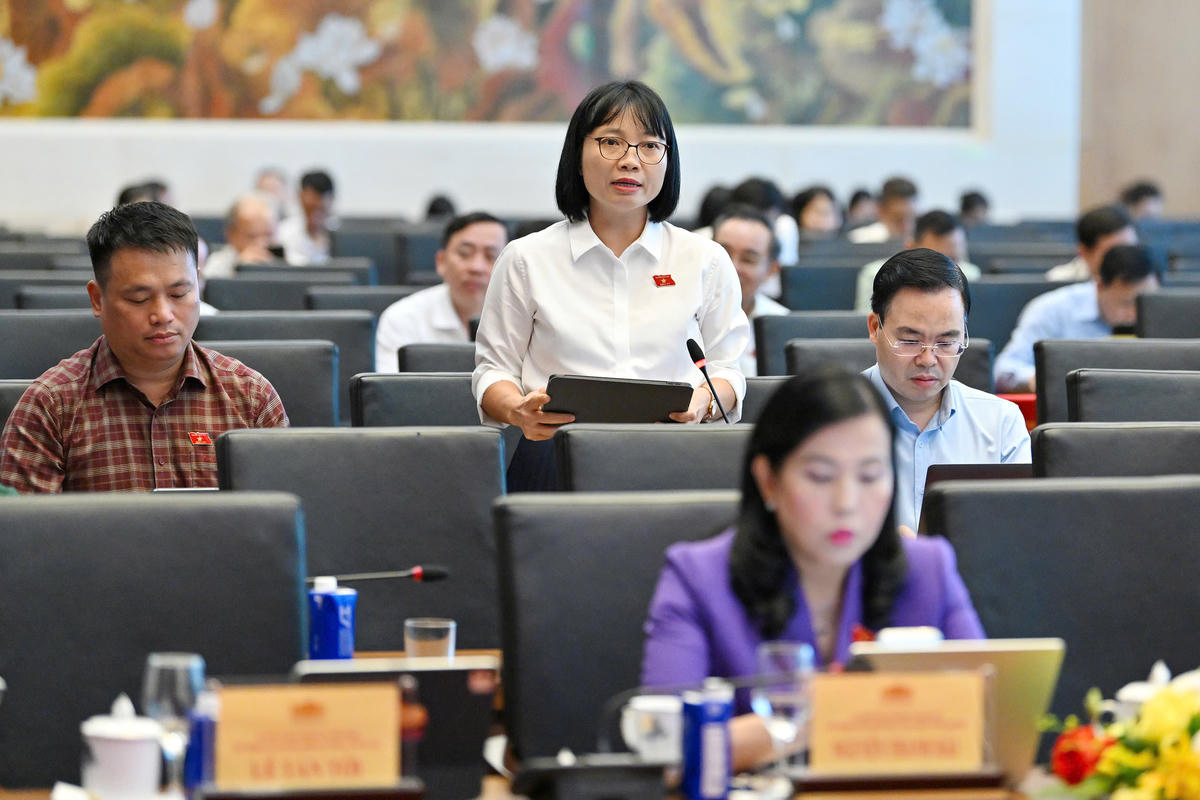
Theo đại biểu Quốc hội Nguyễn Thị Việt Nga (Đoàn TP Hải Phòng), một sự cố làm lộ, làm sai lệch hoặc làm gián đoạn dữ liệu có thể gây hậu quả rất lớn. Bảo đảm an ninh dữ liệu vì thế là điều kiện để bảo vệ lợi ích quốc gia, quyền và lợi ích hợp pháp của người dân, đồng thời tạo niềm tin cho chuyển đổi số và phát triển kinh tế dữ liệu.
Xử lý dứt điểm nguy cơ chồng chéo với pháp luật hiện hành
Ngày 28/9, tại Hội nghị đại biểu Quốc hội hoạt động chuyên trách lần thứ nhất, dưới sự chủ trì của Chủ tịch Quốc hội Trần Thanh Mẫn, sự điều hành của Phó Chủ tịch Quốc hội Nguyễn Thị Hồng, các đại biểu Quốc hội thảo luận về nhóm dự án thuộc lĩnh vực an ninh gồm các dự án luật: Luật Bảo vệ công trình quan trọng liên quan đến an ninh quốc gia; Luật An ninh dữ liệu; Luật Định danh và xác thực điện tử.
Đề cập đến dự án Luật An ninh dữ liệu, đại biểu Quốc hội Nguyễn Thị Việt Nga (Đoàn TP Hải Phòng) tán thành sự cần thiết xây dựng Luật An ninh dữ liệu. Theo bà Nga, khi dữ liệu ngày càng gắn với hoạt động của cơ quan nhà nước, doanh nghiệp và đời sống của người dân, một sự cố làm lộ, làm sai lệch hoặc làm gián đoạn dữ liệu có thể gây hậu quả rất lớn. Bảo đảm an ninh dữ liệu vì thế là điều kiện để bảo vệ lợi ích quốc gia, quyền và lợi ích hợp pháp của người dân, đồng thời tạo niềm tin cho chuyển đổi số và phát triển kinh tế dữ liệu.
Do đó, bà Nga cho rằng, dự thảo Luật cần xác định rõ những thủ tục thực sự cần thiết và xử lý dứt điểm nguy cơ chồng chéo với pháp luật hiện hành.
“Hiện nay, hoạt động liên quan đến dữ liệu đã chịu sự điều chỉnh của Luật Dữ liệu, Luật An ninh mạng, Luật Bảo vệ dữ liệu cá nhân và các luật chuyên ngành. Bộ Tư pháp, tại Báo cáo thẩm định số 467 và Công văn số 6649, đã lưu ý rằng một số biện pháp, quy trình trong dự thảo có nội dung trùng lặp với các luật này. Khi đó, cùng một hệ thống, cùng một hoạt động xử lý hoặc chuyển dữ liệu có thể phải đáp ứng nhiều yêu cầu về hồ sơ, đánh giá, biện pháp kỹ thuật và nhân sự”, bà Nga nói và cho rằng, tại Khoản 7 Điều 23 sắp xếp thủ tục thành hai nhóm, giao Bộ Công an làm đầu mối tiếp nhận và yêu cầu sử dụng lại thông tin, hồ sơ, kết quả đã có. Đây là hướng xử lý đúng. Tuy nhiên, hai nhóm thủ tục không có nghĩa chỉ phát sinh hai thủ tục.
Bà Nga phân tích: Ngay trong dự thảo nghị định, nhóm thứ nhất được triển khai thành năm luồng xử lý, gồm thẩm định dự án hoặc hệ thống, đăng ký đối với dữ liệu cấp độ 3, chứng nhận sản phẩm và dịch vụ, chứng nhận nhân sự, thẩm tra nhân sự nước ngoài và chấp thuận chuyển dữ liệu cấp độ 4 ra nước ngoài. Mỗi luồng đều có đối tượng, hồ sơ và thời hạn riêng.
Vì vậy vấn đề nằm ở chỗ không phải chúng ta gọi tên các thủ tục thành mấy nhóm, mà là: một cơ quan, bệnh viện, trường đại học hoặc doanh nghiệp, để đưa một hệ thống dữ liệu vào hoạt động, thực tế phải nộp dữ liệu bao nhiêu lần, chờ bao nhiêu quyết định và chịu tổng chi phí bao nhiêu. Nếu một kết quả đã được cơ quan có thẩm quyền thẩm định theo pháp luật về an ninh mạng mà vẫn phải đánh giá lại cùng nội dung theo luật này, thì việc có một đầu mối tiếp nhận chưa đủ để giảm gánh nặng.
Lượng hóa đầy đủ các thủ tục thực tế
Bà Nga đề nghị Chính phủ và cơ quan soạn thảo làm rõ ba việc trước khi trình Quốc hội xem xét tại kỳ họp 2 sắp tới. Theo đó, thứ nhất, lập danh mục đầy đủ từng thủ tục cụ thể dự kiến phát sinh từ dự thảo luật và nghị định; nêu rõ căn cứ, đối tượng, thành phần hồ sơ, thời hạn, số lần thực hiện và chi phí tuân thủ. Bộ Tư pháp đã nhận xét bản đánh giá hiện chủ yếu đánh giá theo nhóm, chưa xác định đầy đủ từng thủ tục. Đây là nội dung cần được bổ sung vào hồ sơ, để các đại biểu Quốc hội có cơ sở đánh giá tính cần thiết và khả thi.
Thứ hai, đối chiếu từng thủ tục đó với thủ tục đang có theo Luật Dữ liệu, Luật An ninh mạng và Luật Bảo vệ dữ liệu cá nhân. Nội dung nào trùng thì dùng chung một lần đánh giá, một bộ hồ sơ và một kết quả có giá trị sử dụng cho các cơ quan liên quan. Những nội dung thực sự đặc thù về an ninh dữ liệu mới đặt ra yêu cầu bổ sung, và phải chỉ rõ đặc thù ấy là gì.
Thứ ba, thể hiện ngay trong luật nguyên tắc có tính ràng buộc: không yêu cầu tổ chức, cá nhân lặp lại việc thẩm định, chứng nhận hoặc cung cấp thông tin đối với cùng một đối tượng, cùng một nội dung đã được cơ quan có thẩm quyền xác nhận. Đồng thời, cần quy định rõ trách nhiệm phối hợp giữa các cơ quan, tránh để người thực hiện phải tự đi chứng minh rằng mình đã hoàn thành nghĩa vụ ở một thủ tục khác.
“Đây không chỉ là câu chuyện cải cách thủ tục hành chính. Một đạo luật về an ninh dữ liệu chỉ phát huy hiệu quả khi cơ quan quản lý tập trung được nguồn lực vào những rủi ro thật sự nghiêm trọng, còn cơ quan, tổ chức và doanh nghiệp hiểu rõ mình phải làm gì, làm với ai và kết quả đã được công nhận đến đâu”, bà Nga nói và đề nghị cơ quan soạn thảo tiếp thu sâu ý kiến thẩm định của Bộ Tư pháp, lượng hóa đầy đủ các thủ tục thực tế và chỉnh lý khoản 7 Điều 23 cùng những điều khoản liên quan theo tinh thần đó. Các vấn đề quan trọng khác của dự thảo, trong đó có nguồn lực thi hành và chế tài.